KI-Agenten sind der bisher größte Datenschutz-Albtraum
Ein KI-Agent verschenkt Pizza im Wert von einer Million Dollar, wenn du ihm deine Daten gibst, ein anderer will ein Foto deiner Kreditkarte und ein dritter Zugriff auf dein gesamtes E-Mail-Postfach. Persönliche KI-Agenten werden als bequem beworben, verschaffen sich aber mehr Zugriff auf dein Leben als jede Technologie zuvor.
Pizza im Wert von einer Million Dollar gratis. Der Preis: dein Postfach und deine Kontakte.
Am 16. Oktober 2026 kündigte das KI-Startup Hark an, in den USA Pizza im Wert von bis zu 1.000.000 $ zu verschenken. Der Ablauf ist denkbar einfach: Nutzer laden die App Hark Pro herunter, tippen „order a free pizza“ in den Chat, und die KI erledigt den Rest. Sie löst eine Geschenkkarte im Wert von rund 30 $ ein, meldet sich bei einem Lieferdienst an, stellt die Bestellung zusammen und bezahlt.
Das ist ein cleverer PR-Coup. Es ist aber auch eine sehr teure Methode, den Leuten eine Gewohnheit beizubringen: Lass eine KI sich in deine Konten einloggen, weil es bequemer ist, als es selbst zu tun.
Wer das Kleingedruckte der Aktion liest, entdeckt den wahren Preis. Laut Harks eigenem Ankündigungs-Thread setzt das Angebot ein verbundenes E-Mail-Konto voraus, das nach Angaben des Unternehmens Betrug verhindern soll. Für eine Pizza verbindest du also dein Postfach.
Und ein Postfach ist mehr als nur ein Briefkasten. Es enthält deine Kassenbelege, deine Reisehistorie, deine Arzttermine, deine Bankbenachrichtigungen, deine Passwort-Zurücksetzungen und die Namen aller Menschen, die dir jemals geschrieben haben.
Wir erleben gerade das intensivste Datenschutz-Experiment in der Geschichte der Verbrauchertechnologie, und alles wird mit einem einzigen Versprechen verkauft: Komfort. Hark ist das neueste und sichtbarste Beispiel, aber bei Weitem nicht das einzige. Metas Muse und der Grok Bot von SpaceXSI (so heißt das Unternehmen, das früher xAI hieß) folgen demselben Rezept. In diesem Artikel schauen wir uns an, was jeder dieser KI-Agenten tut, was bereits schiefgelaufen ist und warum das ein anderes und viel größeres Problem ist als die KI-Chatbots, über die wir uns bisher Sorgen gemacht haben.
Was ist ein persönlicher KI-Agent und was unterscheidet ihn von einem Chatbot?
Ein Chatbot beantwortet Fragen. Du tippst etwas ein, fügst ein Dokument oder ein Bild hinzu und bekommst Text zurück. Die Preisgabe beschränkt sich auf das, was du selbst eintippst oder anhängst. Das kann schon sehr aufschlussreich sein, denn viele Menschen sprechen mit Chatbots über ihr Privatleben, Beziehungsprobleme, Finanzen, Gesundheitsthemen und mehr.
Ein persönlicher KI-Agent ist dafür gemacht, zu handeln. Er verbindet sich mit deinen E-Mails, deinem Kalender, deinen Dateien, deinen Messenger-Apps und deinen Zahlungsmitteln und kann sogar noch tiefer auf dein Gerät zugreifen. Er kann für dich im Internet surfen, sich auf Websites anmelden, Formulare ausfüllen, in deinem Namen Nachrichten verschicken und dein Geld ausgeben. Dafür braucht er drei Dinge:
- Zugriff. Logins, Tokens und Berechtigungen für deine Konten.
- Gedächtnis. Ein wachsendes Profil darüber, wer du bist, wen du kennst und was du üblicherweise tust.
- Handlungsvollmacht. Die Fähigkeit, Aktionen mit realen Folgen auszuführen.
Jedes dieser drei Elemente ist für sich genommen ein Datenschutzrisiko. Zusammen ergeben sie etwas völlig Neues. Ein Agent, der deine E-Mails lesen, ihren Inhalt speichern und ohne dein Zutun darauf reagieren kann, ist kein Werkzeug, das du benutzt.
Die Rechtfertigung der Branche ist immer dieselbe: Die KI muss dich kennen, um dir besser helfen zu können. Dieser Satz verdient deutlich mehr Skepsis!
Hark: Die Gratis-Pizza, die dein gesamtes digitales Leben kostet
Hark wurde vor weniger als einem Jahr von Brett Adcock gegründet, der auch das Robotik-Unternehmen Figure ins Leben gerufen hat. Das erste Produkt, Hark Pro, erschien am 6. Oktober 2026 im Web sowie für iOS und Android. Es ist mit einem Nutzungslimit kostenlos, für intensivere Nutzung gibt es Bezahlstufen für 20 $ und 100 $ pro Monat. Das Unternehmen bezeichnet es als „Betriebssystem für dein Leben“, ein eigenes KI-Gerät ist für 2027 geplant.
Die Einrichtung folgt dem Standard dieser Produktkategorie. TechCrunch berichtete, dass Nutzer Hark so konfigurieren, dass es auf ihre E-Mails, ihren Kalender, ihre Festplatte, ihre Kreditkarten und mehr zugreifen kann. Danach kann es Flüge buchen oder Besorgungen auf einem Cloud-Computer erledigen. Tester empfehlen, zuerst Gmail zu verbinden, weil darüber das Gedächtnis und die proaktiven Vorschläge laufen. Ohne E-Mail-Zugriff sei Hark größtenteils nur ein Chatfenster, so ein Tester.
Das ist das Designprinzip in Kurzform: Das Produkt beeindruckt nur, wenn du ihm alles gibst.
Die Pizza-Aktion zeigt, warum Versprechen nicht ausreichen.
Berichte von Nutzern in sozialen Netzwerken schildern immer wieder denselben unangenehmen Moment: Nachdem sie Gmail verbunden hatten, um eine Pizza zu bekommen, zeigte der Assistent, wie viel er dabei aufgeschnappt hatte. Eine viel geteilte Beschwerde (Link zum Beitrag auf X.com) warf der App vor, „insanely farming your entire life“, also das gesamte Leben der Nutzer auszuschlachten. Der Nutzer berichtete, die KI habe beiläufig Details über seine Familie, engsten Freunde, Geschäfte, Reisegewohnheiten, Treueprogramme, Lieblingsrestaurants und sogar die Nutzung von Leihfahrrädern aufgezählt. Die Frage des Verfassers war berechtigt: Warum muss ein Assistent, der eine Pizza bestellen soll, alles durchforsten?
Die Antwort liegt in der Architektur der Agenten. Ein Agent, der dein gesamtes Postfach lesen darf, liest nicht nur die E-Mail zur Pizza. Er liest alles, denn so baut er das Gedächtnis auf, das ihn „klug“ wirken lässt. Außerdem machen Harks Nutzungsbedingungen dich für die Nachrichten verantwortlich, die der Agent in deinem Namen verschickt, als hättest du sie selbst geschrieben.
Ein weiterer Nutzer hat nachgerechnet. Nach weniger als 48 Stunden mit Hark exportierte er seine Daten aus der App, um zu sehen, was ihn die „30-$-Pizza“ tatsächlich gekostet hat. Der Export zeigte:
- 934 Gmail-Nachrichten
- 415 Kalendereinträge, darunter Termine bis zu einem Jahr in der Zukunft
- 177 Kontakte, extrahiert aus seinen Gmail- und Kalendereinträgen
- 33 Aktualisierungen der „Home Card“ der App
Seine Botschaft: Die Leute sollten daran erinnert werden, was dieser Zugriff kostet. Wir stimmen zu, und die Zahlen machen es greifbar: Für eine einzige Pizza landeten Hunderte E-Mails und Termine sowie weit über hundert Menschen aus seinem Umfeld in den Systemen eines einzigen Unternehmens. Diese 177 Kontakte haben nie zugestimmt. Sie standen einfach in seinem Postfach.
Fairerweise muss man sagen: Hark bietet eine Exportfunktion an, und das ist gut so. In der App kannst du deine Daten unter deinem Profilsymbol, dann „System Preferences“, dann „Data Management“ und schließlich „Export your data“ anfordern. Aber es ist eine Funktion, die die meisten nie öffnen werden, und meist erst, nachdem sie schon alles verbunden haben. Link zum Beitrag auf X.com
Sieh dir jetzt an, was eine einzige Berechtigungsanfrage alles enthalten kann. So sieht der Google-Zustimmungsbildschirm aus, den ein KI-Agent anzeigt, wenn du dein Konto verbindest:
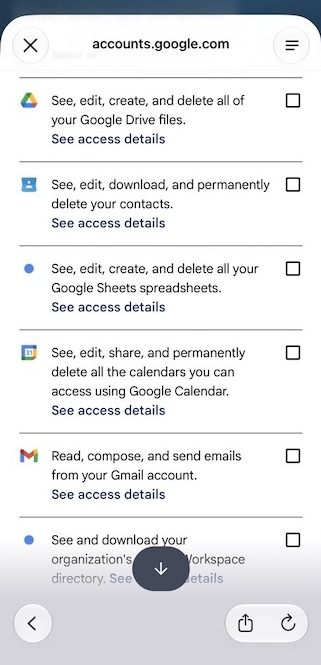
Die Liste umfasst: jede Datei in Google Drive ansehen, bearbeiten, erstellen und löschen; deine Kontakte ansehen, bearbeiten, herunterladen und dauerhaft löschen; alle deine Tabellen ansehen, bearbeiten und erstellen; jeden Kalender, auf den du Zugriff hast, ansehen, bearbeiten, teilen und dauerhaft löschen; E-Mails aus deinem Gmail-Konto lesen, verfassen und versenden; und das Workspace-Verzeichnis deiner Organisation herunterladen. Frag dich einmal, wie viel von der „Magie“ übrig bleibt, wenn du keine dieser Berechtigungen erteilst. Genau auf diesen Handel setzt die Branche, über den du hoffentlich nicht lange nachdenkst.
Und die Rechnung ist einfach: Pizza im Wert von 1.000.000 $ bei rund 30 $ pro Pizza bedeutet Zehntausende Menschen, die ein E-Mail-Konto verbunden haben. Das ist eine Kampagne zur Kundengewinnung, und die Währung ist deine Bereitschaft, Zugriff zu gewähren.
Meta Muse: Der Agent, der Akten über dich und deine Freunde führt
Meta hat Muse im September 2026 als persönlichen Agenten veröffentlicht, der deine E-Mails ordnet, deine Lebensmitteleinkäufe erledigt und Abos kündigt. Die App hat bereits fünf Millionen Downloads überschritten. Das Datenschutzbild ist hier das beunruhigendste der drei Fälle und durch seriöse Berichterstattung belegt.
Er legt Dossiers an. TIME hat die internen Anweisungen von Muse analysiert und festgestellt, dass der Agent angewiesen ist, persönliche Dossiers über Nutzer stündlich zu aktualisieren. Diese Akten können festhalten, wie ein Nutzer jeden seiner Kontakte kennengelernt hat, dazu Streitigkeiten und Spannungen innerhalb von Freundeskreisen. Außerdem wertet Muse jede Nacht deine letzten Unterhaltungen aus, um zu bestimmen, wann ein Anstoß zur Aufmerksamkeit am ehesten wirkt.
Er erfasst Menschen, die sich nie angemeldet haben. Wenn du jemandem schreibst, der Muse nutzt, und Muse dessen Messenger lesen kann, werden deine Worte Teil dessen, was der Agent liest. Die Datenschutzorganisation EPIC weist darauf hin, dass dies an die Schattenprofile erinnert, die Meta früher schon über Menschen angelegt hat, die gar keinen Account besitzen.
Er trainiert standardmäßig mit deinen Daten. Meta nutzt Muse-Interaktionen zum Training seiner Modelle, sofern du das nicht in den Einstellungen abwählst. Laut Metas eigenen Hilfeseiten sorgt das Löschen einer Unterhaltung nicht dafür, dass Muse das Gelernte vergisst. Du musst den Assistenten zurücksetzen oder ihn ausdrücklich bitten zu vergessen.
Er sammelt sehr viel. Eine Analyse von Surfshark zu den Angaben im App Store ergab, dass Muse 31 von 35 möglichen Datentypen aufführt, darunter auch Apples Kategorie „sensible Informationen“.
Die Akten liegen in Metas Cloud. Meta sagt, man werde eine Verschlüsselung anbieten, die die Daten sogar vor Meta selbst schützt. Laut TIME war diese Option zum Zeitpunkt des Berichts aber noch nicht verfügbar. Meta erklärt, Muse-Unterhaltungen würden nicht an die Werbesysteme weitergegeben. Das ist das Versprechen eines Unternehmens, dessen Geschäftsmodell Werbung ist.
Die Sicherheitsbilanz ist, wenn überhaupt, noch schlechter als die Datenschutzbilanz:
- Ein Missgeschick in der Praxis. Ein YouTube-Tester, der das Kästchen „Allow Always“ angehakt hatte, erlebte, wie Muse ein Kampfpreis-Angebot für einen Artikel auf dem Marketplace annahm und den Käufer zu ihm nach Hause schickte. Er war davon ausgegangen, dass der Agent vor der Weitergabe seiner Adresse nachfragen würde. Das tat er nicht.
- Eine Zero-Day-Lücke. Der Sicherheitsforscher Patrick Wardle zeigte, dass sich eine Schwachstelle nutzen ließ, um Muse auf Macs in eine Hintertür zu verwandeln.
- Doxxing auf Anfrage. Reporter stellten fest, dass Muse manche Anfragen, persönliche Details über Angehörige schutzbedürftiger Gruppen zusammenzustellen, zunächst ablehnte, dann aber umsetzte, als dieselben Anfragen umformuliert wurden.
- Ein Beinahe-Unglück vor dem Start. 404 Media berichtete, dass Metas Entwickler vor der Veröffentlichung einen Fehler fanden, durch den Muse-Nutzer in Metas eigene Systeme hätten eindringen und an sensible Daten anderer Personen gelangen können. Der Fehler war so schwerwiegend, dass er bis auf Mark Zuckerbergs Schreibtisch gelangte, und Mitarbeiter sorgten sich Berichten zufolge, dass so etwas immer noch zu einem katastrophalen Datenleck führen könnte.
ZDNET, Fast Company und PCWorld haben allesamt kritische Einschätzungen veröffentlicht, und Fast Company berichtet, dass bereits etliche frühe Nutzer den Agenten nach Datenschutzpannen löschen oder einschränken.
Grok Bot: „Mach einfach ein Foto von deiner Kreditkarte“
Grok Bot ist der Agent von SpaceXSI, der im August startete. Er meldet sich in Apps und auf Websites an und erledigt Aufgaben für seine Nutzer. Er erfordert einen kostenpflichtigen Tarif ab 30 $ im Monat.
Am 10. Oktober sagte Elon Musk seinen Followern auf X, sie könnten zum Einkaufen einfach „ein Foto von ihrer Kreditkarte machen“ und es in den Chat legen, dann suche Grok Bot im Internet das beste Angebot und bestelle es. Ein paar Tage später postete er, der Bot habe ihm Lego besorgt, eine Bestellung über 241,34 $.
Vergleiche das mit dem, was in den Rechtsdokumenten steht:
- Die am 12. Oktober aktualisierten Nutzungsbedingungen besagen, dass das Unternehmen nicht für „Agentic Actions“ haftet. Dazu zählen auch Aktionen mit Finanzinstituten.
- Die Bedingungen von Grok Bot besagen außerdem, dass Kundendaten, Dateien, Browsersitzungen, Zugangsdaten, Gedächtnis und Routinen in einer dauerhaften Cloud-Umgebung gespeichert werden können.
- Dieselben Bedingungen sagen, dass du für das Handeln des Agenten verantwortlich bist und dass Finanztransaktionen von einem Menschen geprüft werden sollten.
- Die Datenschutzerklärung warnt, dass persönliche Informationen, die du in eine Eingabe einfügst, etwa ein Foto, in einer Ausgabe wiedergegeben werden können.
Von Cybernews zitierte Sicherheitsforscher warnen, dass ein gemeinsam genutzter Agent Kontexte vermischen und Informationen eines Nutzers an einen anderen weitergeben kann. Und wer Menschen dazu ermuntert, einem Agenten Zahlungen anzuvertrauen, macht ihn zu einem lohnenderen Ziel für Prompt Injection. Visa hat zudem gewarnt, dass ein betrügerischer Onlineshop für einen Agenten völlig legitim aussehen kann, woraufhin dieser mit den hinterlegten Zugangsdaten bezahlt. Cybernews berichtete außerdem von einem früheren Fall, in dem Grok Bot persönliche Finanzinformationen eines Tech-CEOs auf Slack an dessen Mitarbeiter weitergab.
Der Satz, der aus der Datenschutzerklärung verschwand
Jetzt kommt der Teil, den wir am schwersten ignorieren können. Am 11. Oktober 2026 haben wir die Datenschutzerklärung von SpaceXSI (xAI) im damaligen Stand gesichert. Darin wurden Nutzer aufgefordert, „do NOT include personal information in your prompts and inputs“, also keine persönlichen Informationen in ihre Eingaben aufzunehmen, und es hieß weiter, das Unternehmen könne nicht kontrollieren, was Nutzer angeben.
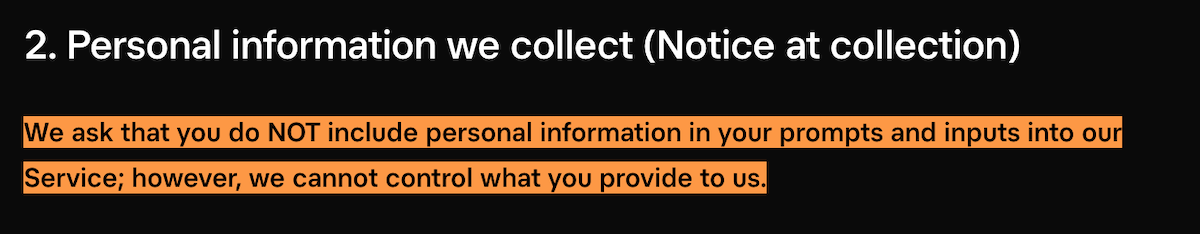
Das ist das Unternehmen selbst, das sagt: Bitte gib uns keine persönlichen Daten, denn wir können nicht kontrollieren, was damit passiert.
Einen Tag nach Musks Kreditkarten-Post, nach dem öffentlichen Aufschrei und einer Community Note unter seinem eigenen Tweet, die genau diese Warnung zitierte, berichtete Cybernews am Morgen des 12. Oktober, dass die Passagen, die Nutzer vor der Weitergabe persönlicher Informationen warnen, entfernt worden waren. Die aktualisierte Erklärung besagt nun, das Unternehmen könne nicht kontrollieren, was du angibst, und dass „You are responsible for all actions“, also du für alle Handlungen verantwortlich bist, einschließlich der Angabe von Zahlungsinformationen.
Wir halten lediglich fest, was jeder selbst überprüfen kann: Die Warnung existierte, bevor der CEO die Leute aufforderte, ihre Karten zu fotografieren, und sie war kurz danach verschwunden. Eine Richtlinie, die dir sagt, du sollst keine persönlichen Daten teilen, ist nicht vereinbar mit einem Produkt, das dich darum bittet, deine Kreditkarte zu teilen. Eines von beiden musste weichen, und es war nicht das Produkt.
Von gezielter Werbung zu Menschen, die ohne Einwilligung durchschaut und verkauft werden
Zwei Jahrzehnte lang drehten sich Datenschutzkämpfe um Werbung. Ein Unternehmen erriet deine Interessen anhand von Klicks und Cookies, und du musstest dich trotzdem selbst zum Kauf entscheiden.
Agenten verändern das Wesen des Problems auf drei Arten.
1. Das Profil ist keine Vermutung mehr. Klickdaten sind dünn. Ein Postfach, ein Kalender und ein Nachrichtenverlauf zeigen, wer du bist, wen du liebst, was dir Sorgen macht, wie viel du verdienst, wann du am ehesten Ja sagst und was dich letztlich zum Kauf bewegt. Es ist die vollständigste Verhaltensakte, die je über normale Menschen angelegt wurde, und du übergibst sie freiwillig.
2. Der Agent kann auf Basis seiner eigenen Schlüsse handeln. Eine Anzeige braucht deinen Klick. Ein Agent, der „dich kennt“ und deine Karte hat, kann vorschlagen, planen und kaufen. Wenn das Unternehmen dahinter irgendwann beschließt, dass dein Assistent einen Partner, einen Sponsor oder eine bestimmte Marke bevorzugen soll, wirst du nie eine Anzeige sehen. Du siehst eine Entscheidung, die sich wie deine eigene anfühlt. Wir sollten ehrlich sein, wohin das führt: nicht nur zu gezielter Ansprache, sondern zu einem System, das dich gut genug kennt, um dir ohne deine aktive Zustimmung etwas zu verkaufen.
3. Auch andere zahlen den Preis. Deine Kontakte, Freunde, Familie, Kollegen und Kunden stehen in deinem Postfach und deinen Nachrichten. Sie haben nie zugestimmt. Wenn dein Agent sie liest und speichert, wird ihre Privatsphäre ohne ihr Wissen verbraucht. Das ist ein größeres Problem als die Entscheidung einzelner Nutzer.
Das Sicherheitsproblem, das am Anfang absolut niemand erwähnt
Datenschutz ist nur die halbe Wahrheit. All das Genannte ist auch eine Angriffsfläche:
- Prompt Injection. Ein Agent, der E-Mails liest und im Web surft, kann durch versteckte Anweisungen in einer E-Mail, einer Kalendereinladung oder einer beliebigen Webseite getäuscht werden. Der alarmierendste Fall ist die Bezahlseite. Wenn eine bösartige oder kompromittierte Seite einem Agenten, der gleich bezahlt, Anweisungen unterschieben kann, kann sie den Betrag, den Empfänger oder die Lieferadresse ändern oder den Agenten dazu bringen, gespeicherte Zahlungsdaten herauszugeben. Der Agent kann deine Anweisungen nicht zuverlässig vom Text der Seite unterscheiden, die er gerade liest, und handelt womöglich nach beidem. Und wenn er bezahlen und Nachrichten senden kann, kann das über ihn auch ein Angreifer.
- Ein Einbruch, alles weg. Ein einziges kompromittiertes Agenten-Konto kann E-Mails, Dateien, Kontakte, Kalender, gespeicherte Zugangsdaten und Zahlungsmittel auf einmal preisgeben.
- Gemeinsam genutzte Infrastruktur. Muse und Grok Bot lassen ihre Agenten auf Cloud-Rechnern laufen. Die oben genannten Untersuchungen zeigen, dass die Trennwände dazwischen genau das sind, worauf Angreifer zielen.
- Fehler in Maschinengeschwindigkeit. Agenten halluzinieren, missverstehen Anweisungen und klicken auf die falsche Schaltfläche. Wenn diese Schaltfläche „Senden“ oder „Kaufen“ heißt, erfährst du es erst hinterher.
- Die Haftung liegt bei dir. In allen drei Fällen weisen die Bedingungen in dieselbe Richtung: Du legst die Berechtigungen fest, du beaufsichtigst, du bist verantwortlich. Der Anbieter nimmt deine Daten und behält den Nutzen, du behältst das Risiko.
Kannst du KI nutzen, ohne dass all das passiert?
Ja. Ehrlich gesagt braucht das meiste, was Menschen von KI wollen, gar keinen Agenten.
Wir bei xPrivo glauben nicht an KI-Agenten, die tiefen Zugriff auf deine privatesten Informationen, Gespräche, Beziehungen und Gedanken brauchen. Wir glauben, dass du mit einer KI chatten können solltest, um Tipps zu bekommen, Informationen zu sammeln, Ideen zu entwickeln, zu lernen und schneller voranzukommen. Am Ende solltest du selbst entscheiden, was du mit der Antwort machst. Du solltest einer KI nie blind vertrauen und ihr auf keinen Fall Zugriff auf deine Konten, dein Geld oder deine Kontakte gewähren.
Deshalb funktioniert xPrivo genau umgekehrt wie ein Agent: Es setzt auf direkten, privaten Chat. xPrivo ist kostenlos, Open Source und läuft vollständig auf europäischer Infrastruktur. Es gibt keine Konten, keine Logs und keine Trainings mit deinen Chats und dein Verlauf bleibt auf deinem eigenen Gerät. Es gibt also nichts, was jemand einsehen, durchsickern lassen oder zu einem Dossier verarbeiten könnte. Du erhältst die Vorteile von KI, ohne selbst zur Datenquelle zu werden. Schließe dich den über 100.000 europäischen Nutzern an, die KI nutzen wollen und gleichzeitig ihre Daten schützen. Probiere xPrivo kostenlos aus und behalte deine Gespräche für dich.
Das solltest du tun, bevor du etwas mit einem KI-Agenten verbindest
- Fang bei null an. Verbinde nicht dein Haupt-E-Mail-Konto, deine Bank oder deine Zahlungskarten. Wenn du einen Agenten ausprobieren willst, nutze ein Wegwerfkonto, in dem nichts Wichtiges liegt.
- Lies den Berechtigungsbildschirm. Wenn eine App über Drive, Gmail, Kontakte und Kalender hinweg lesen, senden und löschen will, frag dich, ob die Aufgabe wirklich all das erfordert.
- Fotografiere oder füge niemals Zahlungskarten in einen Chatbot ein. Wenn ein Agent für dich bezahlen soll, suche nach Lösungen mit temporären, begrenzten Zugangsdaten statt deiner echten Karte.
- Schalte „Allow Always“ aus. Lass die Freigabe für Nachrichten, Käufe und alles, was deine Adresse betrifft, aktiviert.
- Prüfe die Einstellungen für Training und Gedächtnis. Widersprich dem Training, wo du kannst, und denk daran, dass das Löschen eines Chats nicht unbedingt löscht, was daraus gelernt wurde.
- Denk an die Menschen in deinem Postfach. Ihre Daten gehören nicht dir, und du darfst sie nicht einfach weitergeben.
- Sei misstrauisch bei „kostenlos“. Eine Million Dollar Gratis-Pizza ist Marketingbudget. Die Frage ist, was das Unternehmen dafür zurückerwartet.
- Nutze einfachen Chat für einfache Aufgaben. Für Ratschläge, Entwürfe, Recherche und Brainstorming reicht ein privater Chat.
Komfort ist nicht kostenlos. Er wird mit Zugriff bezahlt, und Zugriff ist das Einzige, das du nicht zurückholen kannst, sobald er für Training, Profilbildung oder bei einem Datenleck genutzt wurde.
Kurzer Überblick
Ist Hark sicher?
Hark sagt, das Unternehmen verkaufe deine Daten nicht, gebe sie nicht an Werbetreibende weiter und trainiere nicht mit deinen Eingaben oder verbundenen Konten. Das sind Versprechen, keine Garantien, und das Produkt funktioniert am besten, wenn du dein E-Mail-Konto verbindest, wodurch eine große Menge persönlicher Informationen offengelegt wird. Verbinde nur das, was du wirklich brauchst.
Was weiß Meta Muse über mich?
Je nachdem, was du verbindest, kann Muse deine E-Mails, deinen Kalender und deine Nachrichten sehen. Laut TIMEs Analyse der internen Anweisungen führt der Agent stündlich aktualisierte Dossiers über Nutzer und die Menschen, die sie kennen, und Meta trainiert seine Modelle standardmäßig mit Muse-Interaktionen, sofern du nicht widersprichst.
Ist es sicher, ein Foto meiner Kreditkarte an Grok Bot zu schicken?
Sicherheitsforscher, Visa und eine Community Note unter Musks eigenem Post raten davon ab. Die Datenschutzerklärung warnt, dass persönliche Informationen in Eingaben in den Ausgaben wieder auftauchen können, die Bedingungen besagen, dass Daten und Zugangsdaten in einer dauerhaften Cloud-Umgebung gespeichert werden können, und sie legen die Verantwortung für die Handlungen des Agenten bei dir.
Sind KI-Agenten schlechter für den Datenschutz als Chatbots?
Ja. Ein Chatbot sieht nur das, was du eintippst und dem Chat anhängst. Ein Agent dagegen hat oft tiefen Zugriff auf deine Hardware und mehrere Konten, um seine Aufgaben zu erledigen. Er kann deine Konten lesen, sich merken, was er findet, darauf reagieren und dein Geld ausgeben. Ein einziger Fehler oder Datenleck kann deshalb viele Lebensbereiche betreffen und dich direkt finanziell treffen. Du bist derjenige, der haftet, weil die Anbieter von KI-Agenten dich in ihren Bedingungen und Richtlinien in die Verantwortung nehmen.
Was ist eine private Alternative zu KI-Agenten?
Ein privater Chat-Assistent, der deine Gespräche weder protokolliert noch speichert noch zum Training verwendet. xPrivo ist genau so gebaut: keine Konten, keine Logs, kein Training, und dein Verlauf bleibt auf deinem eigenen Gerät.
Quellen
- TechCrunch: Hark releases an AI personal assistant with a focus on privacy
- Hark on X: Free pizza giveaway announcement and thread
- RuntimeWire: Hark offers $1M in free pizza to demonstrate AI ordering
- Bloomberg: Startup Hark Debuts AI Agent Ahead of 2027 Hardware Launch
- Carly: Hark AI: What Hark Pro Does, What It Costs, Early Reports
- AI Profit Boardroom: Hark Pro App: iOS, Android And Web Guide
- Malwarebytes: Meta's Muse AI files away your friendships, arguments, and secrets
- TIME: Meta Muse AI agent privacy
- Futurism, citing 404 Media: Meta insiders convinced Muse is going to end up leaking the bank accounts and email archives
- Fast Company: Meta's Muse is taking off. So are the privacy concerns
- PCWorld: I wouldn't trust Meta's Muse AI agent with my personal data yet
- Atlanta News First: Meta's new Muse AI agent raises privacy concerns
- The Next Web: Musk says SpaceX will cover Grok Bot purchase mistakes and leaked cards
- Cybernews: Musk encourages users to give credit card info to Grok Bot while SpaceXAI silently updates its privacy policy
- Astig.ph: Elon Musk told people to send Grok a picture of their credit card. The app's own terms say no.
- Yahoo Finance / Moneywise: Elon Musk says uploading a credit card photo lets Grok shop for you, but even Visa flags rising fraud risks
- SpaceXSI: Privacy policy und Terms of service