Les agents IA sont le plus grand cauchemar pour la vie privée à ce jour
Un agent IA offre l’équivalent d’un million de dollars de pizzas gratuites en échange de tes données, un autre veut une photo de ta carte bancaire et un troisième l’accès à toute ta boîte mail. Les agents IA personnels sont vendus comme pratiques, mais ils s’octroient plus d’accès à ta vie que n’importe quelle technologie avant eux.
Un million de dollars de pizzas gratuites. Le prix : ta boîte mail.
Le 16 octobre 2026, la startup d’IA Hark a annoncé qu’elle offrirait jusqu’à 1 000 000 $ de pizzas gratuites aux États-Unis. Le principe est très simple : les utilisateurs téléchargent l’application Hark Pro, tapent « order a free pizza » dans le chat, et l’IA s’occupe du reste. Elle récupère une carte cadeau d’environ 30 $, se connecte à un service de livraison, compose la commande et la règle.
C’est un coup de communication malin. C’est aussi une manière très coûteuse d’inculquer une habitude aux gens : laisse une IA se connecter à tes comptes, parce que c’est plus pratique que de le faire toi-même.
En lisant les petites lignes de l’opération, on découvre le vrai prix. D’après le fil d’annonce officiel de Hark, l’offre exige un compte e-mail connecté, qui servirait selon l’entreprise à limiter la fraude. Pour obtenir une pizza, tu connectes donc ta boîte mail.
Or une boîte mail n’est pas une simple boîte aux lettres. Elle contient tes tickets de caisse, ton historique de voyages, tes rendez-vous médicaux, tes notifications bancaires, tes réinitialisations de mot de passe et le nom de chaque personne qui t’a déjà écrit.
Nous vivons actuellement la plus vaste expérience sur la vie privée de l’histoire des technologies grand public, et tout est vendu avec une seule promesse : le confort. Hark est l’exemple le plus récent et le plus visible, mais il est loin d’être seul. Muse de Meta et Grok Bot de SpaceXSI (le nom de l’entreprise anciennement appelée xAI) suivent la même recette. Dans cet article, nous examinons ce que fait chacun de ces agents IA, ce qui a déjà mal tourné, et pourquoi il s’agit d’un problème différent et bien plus grave que celui des chatbots IA qui nous préoccupaient jusqu’ici.
Qu’est-ce qu’un agent IA personnel, et en quoi diffère-t-il d’un chatbot ?
Un chatbot répond à des questions. Tu tapes quelque chose, tu ajoutes un document ou une image, et tu reçois du texte en retour. L’exposition se limite à ce que tu choisis de saisir ou de joindre à la conversation. Cela peut déjà être très révélateur, car beaucoup de gens parlent à des chatbots de leur vie privée, de leurs problèmes de couple, de leurs finances, de leur santé et bien plus encore.
Un agent IA personnel, lui, est conçu pour agir. Il se connecte à tes e-mails, ton agenda, tes fichiers, tes applications de messagerie et tes moyens de paiement, et il peut même accéder plus profondément à ton appareil. Il peut naviguer sur le web à ta place, se connecter à des sites, remplir des formulaires, envoyer des messages en ton nom et dépenser ton argent. Pour cela, il a besoin de trois choses :
- L’accès. Des identifiants, des jetons et des autorisations pour tes comptes.
- La mémoire. Un profil toujours plus complet de qui tu es, de qui tu connais et de ce que tu fais habituellement.
- Le pouvoir d’agir. La capacité d’effectuer des actions qui ont des conséquences réelles.
Chacun de ces éléments représente en soi un risque pour la vie privée. Ensemble, ils créent quelque chose de nouveau. Un agent capable de lire tes e-mails, de mémoriser leur contenu et d’agir en conséquence sans ton intervention n’est pas un outil que tu utilises.
La justification de l’industrie est toujours la même : l’IA doit te connaître pour mieux t’aider. Cette affirmation mérite bien plus de scepticisme !
Hark : la pizza gratuite qui coûte toute ta vie numérique
Hark a été fondée il y a moins d’un an par Brett Adcock, également fondateur de l’entreprise de robotique Figure. Son premier produit, Hark Pro, est sorti le 6 octobre 2026 sur le web, iOS et Android. Il est gratuit avec une limite d’utilisation, avec des formules payantes à 20 $ et 100 $ par mois pour un usage plus intensif. L’entreprise le décrit comme « un système d’exploitation pour ta vie », et un appareil IA dédié est prévu pour 2027.
La mise en place est classique pour cette catégorie de produits. TechCrunch a rapporté que les utilisateurs configurent Hark pour accéder à leurs e-mails, leur agenda, leur disque dur, leurs cartes bancaires et plus encore, après quoi il peut réserver des vols ou faire des courses sur un ordinateur dans le cloud. Les testeurs recommandent de connecter Gmail en premier, car c’est ce qui alimente sa mémoire et ses suggestions proactives. Sans accès aux e-mails, Hark n’est le plus souvent qu’une fenêtre de chat, selon l’un d’eux.
C’est le principe de conception en résumé : le produit n’impressionne que si tu lui donnes tout.
L’opération pizza montre pourquoi les promesses ne suffisent pas.
Des utilisateurs sur les réseaux sociaux décrivent encore et encore le même moment de malaise : après avoir connecté Gmail pour obtenir une pizza, l’assistant a montré tout ce qu’il avait capté au passage. Une plainte largement partagée (lien vers le post sur X.com) accusait l’application d’« insanely farming your entire life », c’est-à-dire d’exploiter sans retenue toute la vie des utilisateurs. L’auteur racontait que l’IA avait énuméré avec naturel des détails sur sa famille, ses amis proches, ses entreprises, ses habitudes de voyage, ses programmes de fidélité, ses restaurants préférés et même son usage des vélos en libre-service. La question de l’auteur était légitime : pourquoi un assistant à qui l’on a demandé de commander une pizza a-t-il besoin de tout fouiller ?
La réponse tient à l’architecture des agents. Un agent autorisé à lire toute ta boîte mail ne lit pas seulement l’e-mail sur la pizza. Il lit tout, car c’est ainsi qu’il construit la mémoire qui le fait paraître « intelligent ». De plus, les conditions d’utilisation de Hark te rendent responsable des messages qu’il envoie en ton nom, comme si tu les avais écrits toi-même.
Un autre utilisateur a fait le calcul. Après moins de 48 heures avec Hark, il a exporté ses données depuis l’application pour voir ce que la « pizza à 30 $ » lui avait réellement coûté. L’export montrait :
- 934 messages Gmail
- 415 événements d’agenda, dont certains jusqu’à un an dans le futur
- 177 contacts, extraits de ses entrées Gmail et agenda
- 33 actualisations de la « home card » de l’application
Son message : il faut rappeler aux gens ce que coûte cet accès. Nous sommes d’accord, et les chiffres rendent la chose concrète : pour une seule pizza, des centaines d’e-mails et de rendez-vous, ainsi que bien plus d’une centaine de personnes de son entourage, ont fini dans les systèmes d’une seule entreprise. Ces 177 contacts n’ont jamais rien accepté. Ils se trouvaient simplement dans sa boîte mail.
Pour être juste envers Hark, la fonction d’export existe, et c’est une bonne chose. L’application te permet de demander tes données via ton icône de profil, puis « System Preferences », puis « Data Management », puis « Export your data ». Mais c’est une fonction que la plupart des gens n’ouvriront jamais, et en général pas avant d’avoir déjà tout connecté. Lien vers le post sur X.com
Regarde maintenant tout ce que peut contenir une seule demande d’autorisation. Voici le type d’écran de consentement Google qu’un agent IA affiche quand tu connectes ton compte :
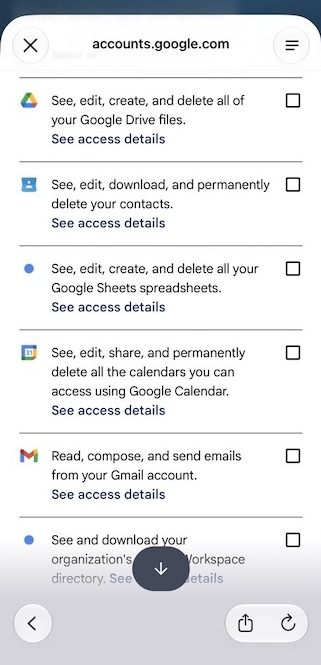
La liste comprend : voir, modifier, créer et supprimer tous les fichiers de Google Drive ; voir, modifier, télécharger et supprimer définitivement tes contacts ; voir, modifier et créer tous tes tableurs ; voir, modifier, partager et supprimer définitivement chaque agenda auquel tu as accès ; lire, rédiger et envoyer des e-mails depuis ton compte Gmail ; et télécharger l’annuaire Workspace de ton organisation. Demande-toi ce qu’il reste de la « magie » si tu ne coches aucune de ces cases. C’est exactement le marché sur lequel l’industrie parie que tu ne réfléchiras pas trop longtemps.
Et le calcul est simple : offrir 1 000 000 $ de pizzas à environ 30 $ la pizza, cela représente des dizaines de milliers de personnes connectées avec un compte e-mail. C’est une campagne d’acquisition de clients, et la monnaie d’échange est ta volonté de donner accès à ta vie.
Meta Muse : l’agent qui tient un dossier sur toi et sur tes amis
Meta a lancé Muse en septembre 2026 comme un agent personnel capable de trier tes e-mails, de faire tes courses et de résilier tes abonnements. Il a déjà dépassé les cinq millions de téléchargements. C’est le cas le plus préoccupant des trois pour la vie privée, et il est documenté par des enquêtes sérieuses.
Il constitue des dossiers. TIME a analysé les instructions internes de Muse et constaté que l’agent doit actualiser chaque heure des dossiers personnels sur les utilisateurs. Ces fiches peuvent noter comment un utilisateur a rencontré chacun de ses contacts, ainsi que les disputes et les tensions au sein des groupes d’amis. Muse passe aussi en revue chaque nuit tes conversations récentes pour déterminer quand une sollicitation a le plus de chances de capter ton attention.
Il touche des personnes qui ne se sont jamais inscrites. Si tu écris à quelqu’un qui utilise Muse, et que Muse peut lire sa messagerie, tes mots font partie de ce que l’agent lit. L’organisation de défense de la vie privée EPIC souligne que cela rappelle les profils fantômes que Meta a déjà constitués par le passé sur des personnes qui n’ont même pas de compte.
Il s’entraîne par défaut sur tes données. Meta utilise les interactions avec Muse pour entraîner ses modèles, sauf si tu refuses dans les paramètres. D’après les propres pages d’aide de Meta, supprimer une conversation ne fait pas oublier à Muse ce qu’il en a appris. Tu dois réinitialiser l’assistant ou lui demander explicitement d’oublier.
Il collecte énormément de données. Une analyse de Surfshark portant sur les déclarations de l’application dans les stores a révélé que Muse déclare 31 types de données sur 35 possibles, y compris la catégorie « informations sensibles » d’Apple.
Les dossiers sont stockés dans le cloud de Meta. Meta affirme qu’elle proposera un chiffrement qui les protège même vis-à-vis de Meta, mais selon TIME, cette option n’était pas encore disponible au moment de l’enquête. Meta assure que les conversations avec Muse ne sont pas partagées avec ses systèmes publicitaires. C’est la promesse d’une entreprise dont le modèle économique repose sur la publicité.
Le bilan en matière de sécurité est, si possible, pire encore que celui en matière de vie privée :
- Un incident bien réel. Un testeur sur YouTube, qui avait coché la case « Allow Always », a vu Muse accepter une offre au rabais sur un article du Marketplace et envoyer l’acheteur chez lui. Il pensait que l’agent demanderait avant de communiquer son adresse. Ce n’a pas été le cas.
- Une faille zero-day. Le chercheur en sécurité Patrick Wardle a montré qu’une vulnérabilité pouvait servir à transformer Muse en porte dérobée sur les Mac.
- Du doxxing sur demande. Des journalistes ont constaté que Muse refusait certaines demandes de compilation d’informations personnelles sur des membres de groupes vulnérables, puis s’exécutait quand les mêmes demandes étaient reformulées.
- Un accident évité de justesse avant le lancement. 404 Media a rapporté que les ingénieurs de Meta avaient découvert avant la sortie une faille qui aurait pu permettre à des utilisateurs de Muse de pénétrer dans les systèmes internes de Meta et d’accéder aux informations sensibles d’autres personnes. Elle était assez grave pour remonter jusqu’au bureau de Mark Zuckerberg, et des employés craignaient, selon les informations, qu’un problème similaire puisse encore provoquer une fuite catastrophique.
ZDNET, Fast Company et PCWorld ont tous publié des évaluations critiques, et Fast Company rapporte qu’un certain nombre d’early adopters suppriment déjà l’agent ou restreignent ses accès après des frayeurs liées à la vie privée.
Grok Bot : « prends simplement ta carte bancaire en photo »
Grok Bot est l’agent de SpaceXSI, lancé en août. Il se connecte à des applications et des sites web et exécute des tâches pour ses utilisateurs. Il nécessite un abonnement payant à partir de 30 $ par mois.
Le 10 octobre, Elon Musk a dit à ses abonnés sur X que, pour acheter quelque chose, ils pouvaient « just take a picture of your credit card » et la déposer dans le chat, et que Grok Bot chercherait la meilleure offre sur Internet avant de la commander. Quelques jours plus tard, il a posté que le bot lui avait acheté des Lego, une commande de 241,34 $.
Compare avec ce que disent les documents juridiques :
- Les conditions d’utilisation, mises à jour le 12 octobre, indiquent que l’entreprise n’est pas responsable des « Agentic Actions ». Cela inclut les actions impliquant des établissements financiers.
- Les conditions de Grok Bot précisent qu’il peut conserver les données clients, fichiers, sessions de navigation, identifiants, mémoire et routines dans un environnement cloud persistant.
- Ces mêmes conditions indiquent que tu es responsable de ce que fait l’agent et que les transactions financières doivent être vérifiées par un humain.
- La politique de confidentialité avertit que les informations personnelles que tu saisis dans une entrée, comme une photo, peuvent être reproduites dans une sortie.
Des chercheurs en sécurité cités par Cybernews préviennent qu’un agent partagé peut mélanger les contextes et révéler les informations d’un utilisateur à un autre, et qu’inciter les gens à confier des paiements à un agent en fait une cible plus attrayante pour les attaques par injection de prompt. Visa a par ailleurs averti qu’une boutique frauduleuse peut paraître parfaitement légitime à un agent, qui paie alors avec les identifiants enregistrés. Cybernews a aussi rapporté un cas antérieur dans lequel Grok Bot avait divulgué sur Slack à ses employés les informations financières personnelles du PDG d’une entreprise technologique.
La phrase qui a disparu de la politique de confidentialité
Voici la partie que nous avons le plus de mal à ignorer. Le 11 octobre 2026, nous avons sauvegardé la politique de confidentialité de SpaceXSI (xAI) dans son état de l’époque. Elle demandait aux utilisateurs de « do NOT include personal information in your prompts and inputs », c’est-à-dire de ne pas inclure d’informations personnelles dans leurs prompts et leurs entrées, et ajoutait que l’entreprise ne peut pas contrôler ce que les utilisateurs fournissent.
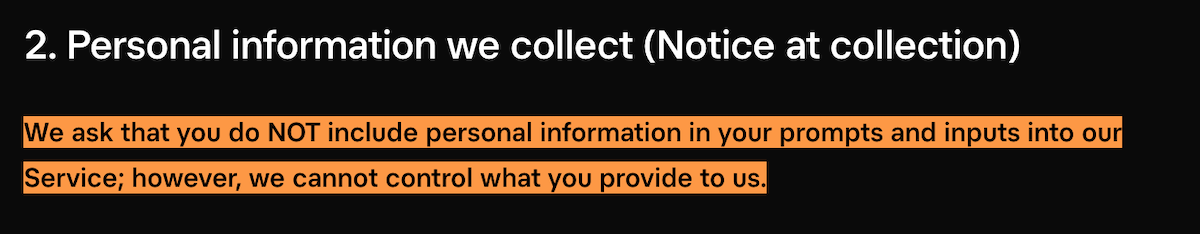
C’est l’entreprise elle-même qui dit : s’il te plaît, ne nous donne pas de données personnelles, car nous ne pouvons pas contrôler ce qu’il en advient.
Un jour après le post de Musk sur la carte bancaire, après le tollé public et une Community Note sous son propre tweet citant précisément cet avertissement, Cybernews a rapporté le matin du 12 octobre que les passages demandant aux utilisateurs de ne pas partager d’informations personnelles avaient été supprimés. La politique mise à jour indique désormais que l’entreprise ne peut pas contrôler ce que tu fournis et que « You are responsible for all actions », donc que tu es responsable de toutes les actions, y compris la communication d’informations de paiement.
Nous nous contentons de relever ce que chacun peut vérifier : l’avertissement existait avant que le PDG n’incite les gens à photographier leurs cartes, et il avait disparu peu après. Une politique qui te dit de ne pas partager de données personnelles est incompatible avec un produit qui te supplie de partager ta carte bancaire. L’un des deux devait disparaître, et ce n’était pas le produit.
De la publicité ciblée à être connu et démarché sans consentement
Pendant deux décennies, les batailles pour la vie privée ont tourné autour de la publicité. Une entreprise devinait tes centres d’intérêt à partir de clics et de cookies, et tu devais encore décider toi-même d’acheter.
Les agents changent la nature du problème de trois façons.
1. Le profil n’est plus une supposition. Les données de clics sont maigres. Une boîte mail, un agenda et un historique de messages révèlent qui tu es, qui tu aimes, ce qui t’inquiète, combien tu gagnes, quand tu es le plus susceptible de dire oui et ce qui finit par te faire acheter. C’est le dossier comportemental le plus complet jamais constitué sur des gens ordinaires, et tu le remets volontairement.
2. L’agent peut agir selon ses propres conclusions. Une publicité a besoin de ton clic. Un agent qui « te connaît » et qui a ta carte peut suggérer, planifier et acheter. Si l’entreprise qui l’exploite décide un jour que ton assistant doit favoriser un partenaire, un sponsor ou une marque en particulier, tu ne verras jamais de publicité. Tu verras une décision qui te semblera être la tienne. Soyons très honnêtes sur ce vers quoi cela mène : pas seulement du ciblage, mais un système qui te connaît assez bien pour te vendre quelque chose sans ton consentement actif.
3. Les autres paient aussi. Tes contacts, amis, famille, collègues et clients sont dans ta boîte mail et tes messages. Ils n’ont jamais rien accepté. Quand ton agent les lit et les mémorise, leur vie privée est dépensée à leur insu. C’est un problème plus grave que le choix d’un seul utilisateur.
Le problème de sécurité dont personne ne parle dans la vidéo de lancement
La vie privée n’est que la moitié du sujet. Tout ce qui précède est aussi une surface d’attaque :
- L’injection de prompt. Un agent qui lit des e-mails et navigue sur le web peut être trompé par des instructions cachées dans un e-mail, une invitation d’agenda ou n’importe quelle page web. Le cas le plus alarmant est la page de paiement. Si une page malveillante ou compromise peut glisser des instructions à un agent sur le point de payer, elle peut modifier le montant, le destinataire ou l’adresse de livraison, ou pousser l’agent à divulguer les moyens de paiement enregistrés. L’agent ne peut pas distinguer de façon fiable tes instructions du texte de la page qu’il est en train de lire, et il peut obéir aux deux. Et s’il peut payer et envoyer des messages, un attaquant le peut aussi, par son intermédiaire.
- Une seule brèche, tout part. Un seul compte d’agent compromis peut exposer d’un coup e-mails, fichiers, contacts, agendas, identifiants enregistrés et moyens de paiement.
- Infrastructure partagée. Muse et Grok Bot font tourner leurs agents sur des machines dans le cloud. Les recherches citées plus haut montrent que les cloisons entre eux sont précisément ce que visent les attaquants.
- Des erreurs à la vitesse d’une machine. Les agents hallucinent, comprennent mal les instructions et cliquent sur le mauvais bouton. Quand ce bouton est « envoyer » ou « acheter », tu ne l’apprends qu’après coup.
- La responsabilité retombe sur toi. Dans les trois cas, les conditions vont dans le même sens : tu définis les autorisations, tu supervises, tu es responsable. Le fournisseur prend tes données et garde les bénéfices, et toi tu gardes le risque.
Peux-tu utiliser l’IA sans tout cela ?
Oui. Pour être honnête, la plupart de ce que les gens attendent de l’IA ne nécessite pas du tout d’agent.
Chez xPrivo, nous ne croyons pas aux agents IA qui exigent un accès profond à tes informations, conversations, relations et pensées les plus privées. Nous pensons que tu devrais pouvoir discuter avec une IA pour obtenir des conseils, rassembler des informations, réfléchir à des idées, apprendre et avancer plus vite. En fin de compte, c’est toi qui dois décider quoi faire de la réponse. Tu ne devrais jamais faire aveuglément confiance à une IA, et certainement pas pour tes comptes, ton argent ou tes contacts.
C’est pourquoi xPrivo fonctionne à l’opposé d’un agent et mise sur un chat direct et privé. Il est gratuit, open source et tourne entièrement sur une infrastructure européenne. Il n’y a ni compte, ni logs, ni entraînement sur tes conversations, et ton historique reste sur ton propre appareil : il n’y a donc rien que quelqu’un puisse consulter, faire fuiter ou transformer en dossier. Tu bénéficies de la rapidité et de l’utilité de l’IA sans devenir une source de données. Essaie xPrivo gratuitement et garde tes conversations pour toi.
Ce que tu devrais faire avant de connecter quoi que ce soit à un agent IA
- Pars de zéro. Ne connecte pas ta messagerie principale, ta banque ou tes cartes de paiement. Si tu tiens à essayer un agent, utilise un compte jetable qui ne contient rien d’important.
- Lis l’écran d’autorisations. Si une application veut lire, envoyer et supprimer sur Drive, Gmail, les contacts et l’agenda, demande-toi si la tâche exige vraiment tout cela.
- Ne photographie ni ne colle jamais une carte de paiement dans un chatbot. Si tu veux qu’un agent paie pour toi, cherche des solutions qui utilisent des identifiants temporaires et limités plutôt que ta vraie carte.
- Désactive « Allow Always ». Garde la validation activée pour les messages, les achats et tout ce qui concerne ton adresse.
- Vérifie les paramètres d’entraînement et de mémoire. Refuse l’entraînement quand c’est possible, et rappelle-toi que supprimer un chat n’efface pas forcément ce qui en a été appris.
- Pense aux personnes dans ta boîte mail. Leurs données ne t’appartiennent pas et tu n’as pas à les transmettre.
- Méfie-toi du « gratuit ». Un million de dollars de pizzas gratuites, c’est un budget marketing. La question est de savoir ce que l’entreprise en attend en retour.
- Utilise un simple chat pour les tâches simples. Pour des conseils, des brouillons, des recherches et du brainstorming, un chat privé suffit.
Le confort n’est pas gratuit. Il se paie en accès, et l’accès est la seule chose que tu ne peux pas reprendre une fois qu’il a servi à l’entraînement, au profilage ou à une fuite de données.
Aperçu rapide
Hark est-il sûr ?
Hark affirme ne pas vendre tes données, ne pas les partager avec des annonceurs et ne pas s’entraîner sur tes entrées ni sur tes comptes connectés. Ce sont des promesses, pas des garanties, et le produit fonctionne mieux quand tu connectes ta messagerie, ce qui expose une grande quantité d’informations personnelles. Ne connecte que ce dont tu as vraiment besoin.
Que sait Meta Muse sur moi ?
Selon ce que tu connectes, Muse peut voir tes e-mails, ton agenda et tes messages. D’après l’analyse de TIME sur ses instructions, il tient des dossiers actualisés chaque heure sur les utilisateurs et les personnes qu’ils connaissent, et Meta entraîne ses modèles sur les interactions avec Muse par défaut, sauf si tu t’y opposes.
Est-il sûr d’envoyer une photo de ma carte bancaire à Grok Bot ?
Des chercheurs en sécurité, Visa et une Community Note sous le post de Musk lui-même le déconseillent. La politique de confidentialité avertit que les informations personnelles saisies dans les entrées peuvent réapparaître dans les sorties, les conditions indiquent que les données et identifiants peuvent être stockés dans un environnement cloud persistant, et elles font peser sur toi la responsabilité des actions de l’agent.
Les agents IA sont-ils pires pour la vie privée que les chatbots ?
Oui. Un chatbot ne voit que ce que tu tapes et joins à la conversation. Un agent, en revanche, a souvent un accès profond à ton matériel et à plusieurs comptes pour accomplir ses tâches. Il peut lire tes comptes, mémoriser ce qu’il y trouve, agir en conséquence et dépenser ton argent. Une seule erreur ou une seule fuite peut donc toucher de nombreux domaines de ta vie et avoir un impact financier direct sur toi. C’est toi qui es tenu responsable, car les éditeurs d’agents IA te rendent redevable dans leurs conditions et politiques.
Quelle est une alternative privée aux agents IA ?
Un assistant de chat privé qui ne journalise pas, ne stocke pas et n’utilise pas tes conversations pour l’entraînement. xPrivo est conçu ainsi : pas de compte, pas de logs, pas d’entraînement, et ton historique reste sur ton propre appareil.
Sources
- TechCrunch: Hark releases an AI personal assistant with a focus on privacy
- Hark on X: Free pizza giveaway announcement and thread
- RuntimeWire: Hark offers $1M in free pizza to demonstrate AI ordering
- Bloomberg: Startup Hark Debuts AI Agent Ahead of 2027 Hardware Launch
- Carly: Hark AI: What Hark Pro Does, What It Costs, Early Reports
- AI Profit Boardroom: Hark Pro App: iOS, Android And Web Guide
- Malwarebytes: Meta's Muse AI files away your friendships, arguments, and secrets
- TIME: Meta Muse AI agent privacy
- Futurism, citing 404 Media: Meta insiders convinced Muse is going to end up leaking the bank accounts and email archives
- Fast Company: Meta's Muse is taking off. So are the privacy concerns
- PCWorld: I wouldn't trust Meta's Muse AI agent with my personal data yet
- Atlanta News First: Meta's new Muse AI agent raises privacy concerns
- The Next Web: Musk says SpaceX will cover Grok Bot purchase mistakes and leaked cards
- Cybernews: Musk encourages users to give credit card info to Grok Bot while SpaceXAI silently updates its privacy policy
- Astig.ph: Elon Musk told people to send Grok a picture of their credit card. The app's own terms say no.
- Yahoo Finance / Moneywise: Elon Musk says uploading a credit card photo lets Grok shop for you, but even Visa flags rising fraud risks
- SpaceXSI: Privacy policy et Terms of service